参照:
https://www.terraform.io/language/values/outputs
1)作成したIam Policyに対して、タグ(例:test2)をつける
2)以下のコマンドで、filterを追加することで、タグ:test2のみを抽出することができる。
3)以下のように記載して、AWSから作成済みのリソースをインポートを行う。
resources :対象のAWSサービス(今回、IAM)
filter :タグ名を指定
<記載例>
terraformer import aws --resources=iam --filter="Name=tags.test2” --regions=ap-northeast-1

4)以下、新規で IAM用のフォルダーが作成されていることが把握できる。

5)新規で作成されたフォルダー毎に、ファイルの呼び出しを行いたいので
main.tfという名前で新規ファイル作成を行う。
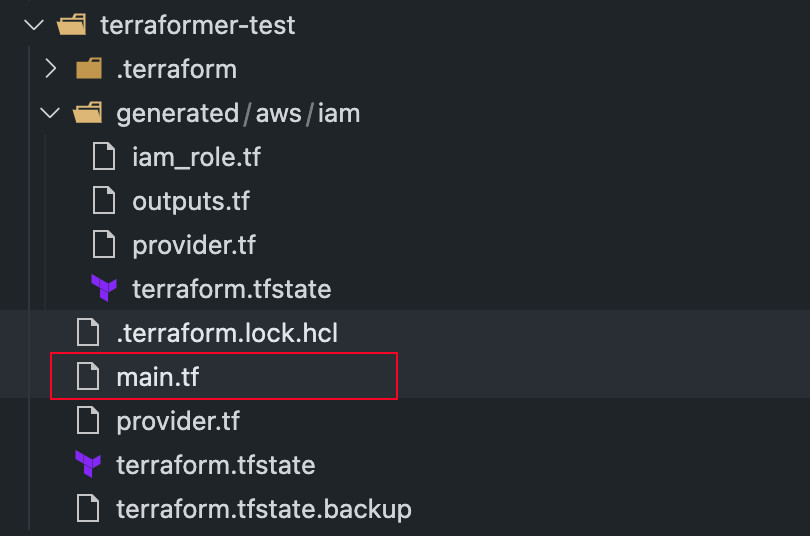
6)モジュール名と参照先(source)として、先ほど作成されたディレクトリを指定する。

以後、terraformコマンドを実行することで
デプロイが可能となる。


0 件のコメント:
コメントを投稿